
El reloj corre en contra. Una investigación global revela cómo el cibercrimen mutó en una carrera letal donde los atacantes penetran redes empresariales y aniquilan cualquier posibilidad de recuperación. Impulsados por inteligencia artificial y estafas telefónicas interactivas, los intrusos solo necesitan un parpadeo para tomar el control total.
Especial | Redacción
Todo comienza en el más absoluto silencio. Mientras los servidores de una gran corporación parpadean tranquilos en la madrugada, un intruso invisible ya camina por sus pasillos digitales. El ecosistema empresarial mundial enfrenta hoy una asfixia sin precedentes, donde la barrera entre una simple notificación de rutina y la aniquilación operativa se redujo a la mínima expresión.
Según el más reciente informe anual de amenazas publicado por la firma de ciberseguridad Mandiant, en colaboración con Google Threat Intelligence Group, el margen de maniobra para la defensa casi desapareció. El tiempo que tardan las mafias digitales en pasarse el botín —el traspaso de accesos vulnerados entre redes delictivas— se desplomó con una rapidez aterradora: pasó de ocho horas en 2022 a tan solo 22 segundos durante el año 2025.
Esta inmediatez expone una evolución letal en el modelo de negocio del cibercrimen. Los llamados «socios de acceso inicial», aquellos mercenarios dedicados exclusivamente a romper la primera línea de defensa, ya no pierden el tiempo vendiendo credenciales en foros clandestinos. Ahora operan como un escuadrón de asalto que prepara el terreno: instalan puertas traseras y túneles a la medida para que una segunda organización criminal ejecute la estocada final de manera casi instantánea.
Para los directores de tecnología y gerentes de seguridad, esta realidad impone un estado de emergencia. Una simple alerta clasificada como «bajo riesgo», originada por un anuncio publicitario malicioso, puede convertirse en una encriptación masiva antes de que el analista de guardia logre servirse una taza de café.
El sigilo como arma: el enemigo que respira en la nuca
Paradójicamente, mientras el golpe final se ejecuta a la velocidad del rayo, la acechanza se prolonga en las sombras. La investigación, fundamentada en más de 500.000 horas de respuesta a incidentes en primera línea, detalla que la mediana global del tiempo de infiltración silenciosa subió de 11 a 14 días.
Esta cifra adquiere tintes de película de espionaje al analizar sectores específicos. Los grupos de ciberespionaje y los trabajadores informáticos encubiertos, muchos de ellos vinculados a la República Popular Democrática de Corea (RPDC), registran una mediana de permanencia de 122 días. Su objetivo no es el atraco rápido, sino el parasitismo corporativo profundo y a largo plazo.
Para lograrlo, estos actores se convierten en fantasmas. Operan bajo el radar, anidados en los rincones más oscuros y olvidados de la red corporativa —como enrutadores y puertas de enlace—; puntos ciegos perfectos que carecen de las alarmas de seguridad convencionales (EDR). En los expedientes más extremos, los investigadores detectaron puertas traseras, como la conocida Brickstorm, que lograron operar de forma indetectable durante 393 días. Los delincuentes utilizan las propias herramientas administrativas de la empresa para camuflarse, una táctica que deja a los analistas completamente ciegos ante la extracción silenciosa de sus secretos industriales.
La máquina y el impostor: inteligencia artificial al acecho
El panorama de amenazas evidencia también una mutación perturbadora en el arte del engaño. Aunque la explotación de vulnerabilidades técnicas lidera los vectores de infección con un 32 %, el fraude telefónico interactivo desplazó sorpresivamente al clásico correo electrónico malicioso.
Los ataques por voz, ejecutados con escalofriante precisión, alcanzaron el 11 %, frente a un descenso del correo electrónico engañoso, que cayó al 6 %. La llamada ya no proviene de un número desconocido con una voz robótica. Los atacantes contactan directamente a los departamentos de soporte técnico e imitan a la perfección las identidades de los empleados para solicitar restablecimientos de contraseñas, logrando así saltar las barreras de autenticación multifactor (MFA) sin disparar una sola línea de código malicioso.
A esta sofisticación teatral se suma el cerebro de la inteligencia artificial. Los criminales emplean los modelos de lenguaje grandes (LLM) no solo para redactar guiones de estafa irrefutables, sino para crear programas maliciosos que consultan estas herramientas en tiempo real y aprenden a esquivar los antivirus. La paranoia está justificada: los expertos descubrieron que extractores de credenciales, como Quietvault, rastrean de forma autónoma las computadoras de las víctimas en busca de herramientas locales de inteligencia artificial para robar tokens y códigos privados.
Tierra arrasada: la aniquilación de la resiliencia
El análisis respaldado por Google Cloud Security arroja una conclusión aún más sombría sobre la evolución del secuestro de datos (ransomware). Los operadores de estas mafias ya no se conforman con tomar los datos como rehenes; su objetivo central es quemar los botes salvavidas.
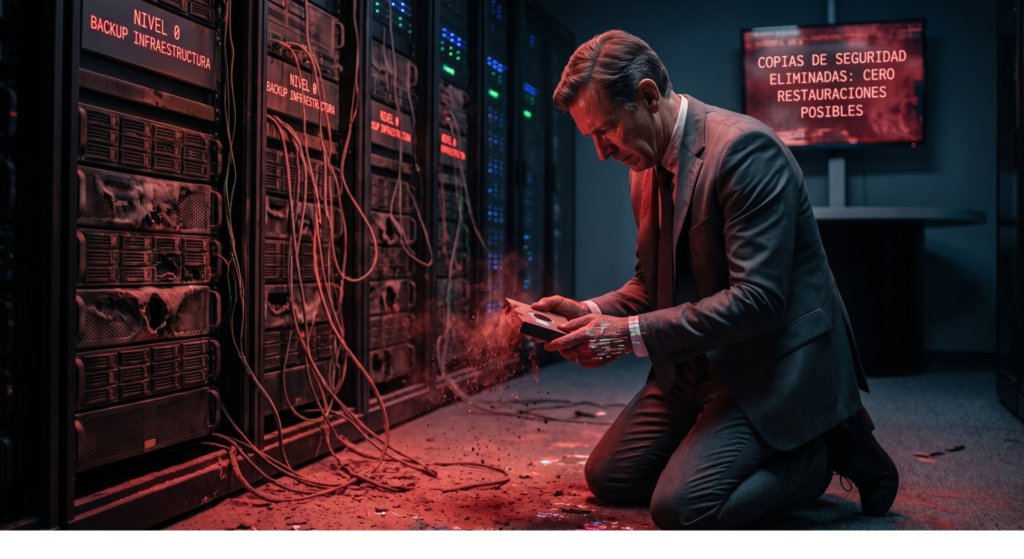
Los piratas informáticos apuntan sistemáticamente a los hipervisores —el corazón virtual donde operan los servidores modernos— y a la infraestructura de copias de seguridad. Al borrar las redes de salvaguarda desde la raíz e inhabilitar los controles corporativos, imponen una extorsión absoluta: obligan a las compañías a pagar el rescate exigido o las condenan a reconstruir su imperio desde las cenizas. El cinismo llega al punto de que, en el 44 % de los incidentes de extorsión observados, fueron los propios delincuentes quienes llamaron a la puerta para notificar a la empresa sobre el ataque, evidenciando el fracaso total de las defensas internas.
Simultáneamente, el cielo digital se oscurece. Los servicios alojados en la nube (SaaS) se convirtieron en un vector de vulnerabilidad masiva. Los atacantes roban las credenciales invisibles —»cookies» de sesión y tokens de acceso persistente— que les permiten secuestrar cuentas de alto nivel. Así, un proveedor externo vulnerado actúa como el primer dominó que, al caer, paraliza a decenas de empresas clientes en cuestión de horas.
El contraataque: la paranoia como estrategia
Frente a esta jauría digital, el informe dicta una sentencia clara: las estrategias tradicionales de protección perimetral caducaron. Hoy, la identidad digital de cada usuario es el último bastión a defender.
Los expertos exigen aislar los controles críticos de las empresas, separar herméticamente la administración de las copias de seguridad de la red principal y tratar a las plataformas de virtualización como bóvedas de «nivel cero». Además, recomiendan expandir el almacenamiento de los registros de actividad del sistema más allá de los habituales 90 días. Solo así evitarán que los delincuentes, como espías profesionales, borren sus huellas antes de desaparecer.
En el panorama empresarial de hoy, la complacencia es letal. La supervivencia corporativa depende de adoptar una postura de desconfianza perpetua, donde la anomalía más pequeña, un simple parpadeo en el sistema, deba tratarse como el preludio del fin.